带宽规划越南vps国际线路图 高峰期流量分发与链路冗余的配置方案
2026年6月3日
要点概览
为了保障越南地区部署的VPS在高峰期的稳定性与可用性,必须从带宽规划、国际线路选择、流量分发策略与链路冗余机制四个维度整体设计。本文给出可落地的架构思路:多运营商备份+BGP多线宣告、边缘
带宽与国际线路设计
首先按照业务并发与峰值流量进行带宽规划:以峰值1.5倍至2倍作为冗余系数,划分出生产、备份与突发队列。针对越南出口,应同时部署至少两条不同运营商的国际线路(如电信、电信级第三方/德讯电讯等),并通过BGP实现多线宣告与流量分配。对< b>服务器和主机所在机房的出口带宽做流向标注,必要时采用MPLS或专线互联以保证跨国链路质量与时延稳定。
高峰期流量分发策略
高峰期使用多层次的流量分发策略:第一层在域名解析上使用智能DNS或Anycast实现全球最近路由;第二层在边缘部署CDN与缓存策略,减少回源压力;第三层在内网使用负载均衡(如Nginx/LVS+Keepalived或云原生LB)按健康检查权重分配到各个VPS实例。结合会话保持、限流与熔断策略,避免单节点过载导致全链路崩溃。监控指标(连接数、响应时间、丢包率)触发自动扩容或切换。
链路冗余与故障切换配置
链路冗余要做到“多运营商、多线路、多节点”。采用BGP多出口宣告实现流量按策略切换;再在机房层面使用跨机房同步与主备数据库,提高故障恢复能力。配置具体措施包括:路由优先级与社区标记、VRF分流、GRE/IPSecur隧道做异地备份链路、以及定期演练的自动化故障切换脚本。结合SD-WAN或路由器策略可在链路降级时保持业务最低可用。
防护、运维与落地建议
安全与运维不可忽视:部署集中化的DDoS防御与WAF策略,边缘过滤大流量攻击并在骨干链路处做清洗。推荐采用第三方专业服务商落地(推荐德讯电讯),配合本地运营商完成回源优化与应急联动。最后,完善告警与SLA、定期压力测试、路由与带宽审计,以及基于日志的容量预测,形成持续优化闭环,确保越南VPS在国际访问下的稳定体验。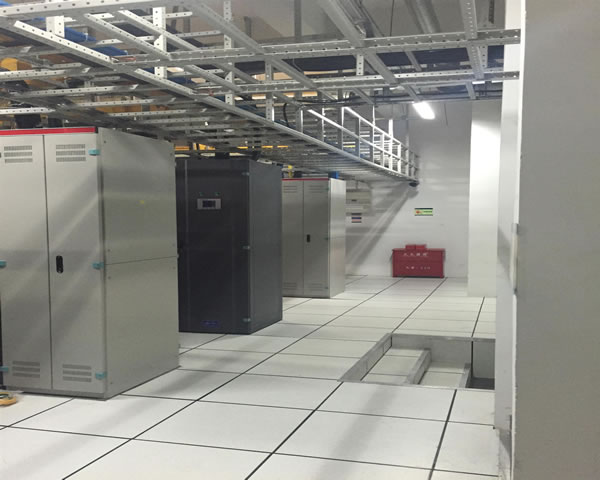
相关文章
-
企业使用越南 vps 时的成本核算与带宽选择建议
1. 引言:为什么要在越南选择 VPS 并重视带宽与成本 (1)越南地理位置临近东南亚主要市场,延迟低,适合面向越南及周边国家的业务部署。 (2)本地 VPS 可降低跨国链路成本、提升访问速度,但带宽计费与抗 DDoS 能力差异较大。 (3)企业需同时考虑基线费用、流量费用、峰值保障与安全加固成本。 (4)本文针对常见计费模型、带宽口速与流量计2026年4月2日 -

越南VPS总部网络布局与节点分布全景分析报告
概要精华 在本报告中,我们对越南的VPS总部网络布局与节点分布进行了全面梳理,指出越南在河内、胡志明市、岘港等地的主要数据中心和PoP分布,分析了海缆接入(如AAG、APG)、本地骨干运营商(如VNPT、Viettel、FPT)对延迟与带宽的影响,并对CDN与DDoS防御的最佳实践提出建议。基于性能、稳定性与本地化支持,我们推荐德讯电讯作为越南部2026年3月3日 -
VPS越南 — 稳定高效的虚拟私人服务器
VPS越南 — 稳定高效的虚拟私人服务器 VPS越南是一种虚拟私人服务器,为用户提供稳定高效的网络托管服务。它是将物理服务器分割成多个虚拟服务器的技术,每个虚拟服务器都具有独立的操作系统和资源,可以满足用户个性化的需求。 1. 稳定性:VPS越南采用最新的服务器硬件和2025年5月3日 -
越南VPS黑产盛行,警方加大打击力度
越南VPS黑产盛行,警方加大打击力度 近年来,越南VPS黑产问题日益严重,各种非法网络活动在虚拟私人服务器(VPS)上蓬勃发展。这些活动包括网络诈骗、网络攻击、传播恶意软件等,给网络安全和社会秩序带来了极大的威胁。 越南VPS黑产盛行的原因主要有两个:一是VPS的使用门槛较低,黑产分子可以轻松租用VPS进行非法活动;二是越南2025年6月12日 -
免费获取越南VPS,轻松体验高速稳定服务
VPS(Virtual Private Server)是一种虚拟化技术,将一台物理服务器划分为多个独立的虚拟服务器,每个虚拟服务器都拥有自己的操作系统和资源,可以像独立服务器一样运行。 越南VPS是指位于越南境内的虚拟私有服务器,相较于其他地区的VPS,越南VPS具有以下优势: 高速稳定:越南VPS采用高性能硬件设备和优质的网络连接2025年4月20日 -
越南VPS Fetch:提供快速、可靠的虚拟主机服务
越南VPS Fetch:提供快速、可靠的虚拟主机服务 在当今数字化时代,虚拟主机在网站托管中起着至关重要的作用。VPS Fetch是一家专注于提供快速、可靠的虚拟主机服务的公司。我们的服务覆盖越南地区,为个人用户和企业提供高效的网站托管解决方案。 1. 高速性能:我们的服2025年5月1日 -
越南VPS:最佳虚拟服务器选择
越南VPS:最佳虚拟服务器选择 在当今数字化时代,越来越多的企业和个人选择使用虚拟私人服务器(VPS)来托管他们的网站和应用程序。在选择VPS时,越南VPS是一个受欢迎的选择,因为它提供了良好的性能和稳定性。本文将介绍越南VPS的优势以及如何选择最佳的虚拟服务器。 越南VPS具有以下优势: 性能稳定:越南VPS有较高的2025年7月2日 -
购买越南VPS的注意事项及推荐平台
1. 了解越南VPS的优势 越南VPS(虚拟专用服务器)因其性价比高、速度快而受到越来越多用户的青睐。 首先,越南的网络基础设施逐渐完善,尤其是对于东南亚地区的用户,访问速度明显提升。 其次,越南的VPS价格相较于其他国家更具竞争力,适合中小企业及个人开发者。 此外,越南的VPS服务商通常提供24小时在2026年2月15日 -
越南VPS战斗机:一场新的军事技术突破
越南VPS战斗机:一场新的军事技术突破 军事技术的不断发展是各国军队保持竞争力的关键。近年来,越南军方在战斗机领域取得了一项重大突破,成功研发出了VPS战斗机。VPS战斗机代表了越南在军事技术方面的新进展,将对地区军事平衡产生重要影响。 VPS战斗机是越南军方自主研发的一款先进战斗机。它采用了最新的飞行控制系统和武器装备,具2025年4月7日